 DE +49 274 2692 9981
De l’excellence des endpoints à la résilience des identités
| DATE 24 Sep 2026 | LIEU Weingarten Frankfurt Clemensstraße 3 60487 Frankfurt am Main | PROGRAMME 09:30-19:00 | ORGANISATEUR IM CyberSec |
La sécurité des endpoints n’est que le début.
Aujourd’hui, les cyberrisques traversent les appareils, les identités, les réseaux, les applications cloud et les utilisateurs. Chaque domaine présente des défis différents – mais derrière chaque couche de sécurité se trouve une même mission fondamentale : protéger les données qui sont au cœur de votre organisation.
Cette journée combine une formation technique avancée avec des perspectives stratégiques en cybersécurité : des API KACE, de l’automatisation et de la fourniture de services assistée par l’IA à la gestion des endpoints Microsoft, la protection des identités, le Human Risk Management, la sécurité SaaS, la détection des menaces et la récupération après incident.
Tout aussi important, cet événement est une occasion unique de rencontrer la communauté. Échangez avec d’autres utilisateurs de KACE, des professionnels de la cybersécurité et des passionnés de technologie, partagez vos expériences terrain et discutez des défis communs avec des pairs partageant les mêmes intérêts.
Attendez-vous à des démonstrations pratiques, des interventions d’experts et des échanges enrichissants – suivis d’un networking informel autour de boissons et de nourriture.
Allez au-delà de l’endpoint. Connectez les couches. Rencontrez la communauté. Protégez ce qui compte.
La journée en un coup d’œil
| 09:30 | Accueil, bienvenue & petit-déjeuner léger |
| 10:00-13:00 | Formation technique avancée KACE & Microsoft |
| 13:00-14:00 | Déjeuner & networking |
| 14:00-17:00 | Sessions cybersécurité & échanges avec les partenaires |
| 17:00-19:00 | Boissons, nourriture & networking informel |
Matin | Formation technique avancée
Trois sessions animées par des experts terrain relient l’automatisation KACE à l’écosystème Microsoft dédié aux identités, aux appareils, aux menaces et à la protection des données.
| 09:30-10:00 | Accueil, bienvenue & petit-déjeuner léger Café, petit-déjeuner et temps d’échange avec d’autres professionnels de l’IT et de la sécurité. |
| 10:00-10:50 | « Beyond the Box : étendre KACE SMA grâce aux API et à l’IA » Raphael De Vos, CTO – IM CyberSec Allez plus loin avec KACE grâce aux intégrations externes via l’API KACE SMA, suivies d’une démonstration en direct d’un chatbot IA intégré à la SMA, permettant de créer des tickets, de soumettre des demandes et d’installer des logiciels directement via MS Teams. |
| 10:50-11:30 | « De l’attestation à l’automatisation : une gouvernance intelligente des actifs avec KACE » Peter Dörfer, CEO, Consultant & Trainer – IM CyberSec Passez de l’auto-attestation des actifs à une fourniture intelligente de services : confirmation par les employés des actifs attribués et automatisation des demandes d’actifs grâce aux formulaires et aux workflows KACE. |
| 11:30-11:40 | Pause café & Expo partenaires Rafraîchissez-vous, échangez et poursuivez la conversation avec nos partenaires technologiques dans notre espace Expo. |
| 11:40-12:10 | « Mise à jour universelle des pilotes par script » Sven Hain, Quest KACE SE EMEA Gestion des pilotes indépendante du matériel sur tous les appareils |
| 12:10-13:00 | « Gestion moderne des endpoints, sécurité et conformité avec Microsoft » Dejan Maskijevic, Senior Security Analyst – IM CyberSec La feuille de route d’un spécialiste IM CyberSec à travers les domaines de l’identité, des appareils, des menaces et des données. Connectez Entra, Intune, Defender, Sentinel et Purview dans une approche Zero Trust – de Conditional Access, MFA/PIM et Autopilot jusqu’à XDR, DLP, la préparation aux audits et les Q&R. |
| 13:00-14:00 | Déjeuner & Networking Poursuivez les échanges techniques autour du déjeuner et connectez-vous avec les intervenants et les participants. |
Au cœur du deep dive Microsoft
– Contrôle des identités et des appareils : Entra Conditional Access, MFA, Identity Protection et PIM ; Intune MDM/MAM, politiques de conformité, Autopilot et déploiement d’applications multiplateformes.
– Détection, réponse et protection des données : Defender for Endpoint, Microsoft 365 et Cloud Apps, le portail XDR unifié, Sentinel, les labels Purview, DLP, la gestion des risques internes et les outils d’audit.
Mise en pratique : relever les défis liés au Shadow IT, aux appareils mal configurés, à la fatigue face aux alertes, aux audits échoués et aux environnements BYOD chaotiques, tout en s’alignant sur les principes Zero Trust, ISO 27001 et SOC 2 Type II – suivi d’une session de questions-réponses.
Après-midi | Sessions Cybersécurité
Un parcours dynamique à travers les identités, les utilisateurs, les appareils, le SaaS et la sécurité managée – avec des échanges avec nos partenaires intégrés au programme.
| 14:00-14:30 | « IM CyberSec Keynote : 44 41 54 41 » Ulrich Hustert, COO / Anita Sommer Karić, Commercial Strategy Manager Que protégeons-nous réellement ? |
| 14:30-15:20 | « Les identités sous attaque : détecter, défendre, restaurer » Sven Hain / Bert Skorupski – Quest Software ITDR et restauration des identités pour Active Directory et Entra ID : identifier les risques, contenir les attaques et rétablir plus rapidement des identités de confiance. |
| 15:20-15:45 | « Smart Defense, Strong Security Culture : comment l’IA transforme le Human Risk Management » Paul Nkengue, Account Executive – KnowBe4 Comment l’IA peut rendre le Human Risk Management plus adaptatif, mesurable et résilient. |
| 15:45-16:00 | Pause café & Expo partenaires Rafraîchissez-vous, échangez et poursuivez la conversation avec nos partenaires technologiques dans notre espace Expo. |
| 16:00-16:25 | « Sécuriser les identités, les appareils et le SaaS » Edwin Stuiver, Senior Channel Development Manager, EMEA – 1Password Comment la gestion des mots de passe, la confiance accordée aux appareils et la visibilité SaaS réduisent les risques liés aux accès sans ralentir la productivité. |
| 16:25-16:50 | « Pourquoi les attaquants ne s’arrêtent pas là où vos outils s’arrêtent » Rick Wilbrink, Sales Engineer I – Huntress Pourquoi la protection des endpoints doit être connectée à la sécurité des identités afin de combler les failles exploitées par les attaquants. |
| 16:50-17:00 | Q&A – Conclusion & transition vers le networking |
| 17:00-19:00 | Networking informel avec boissons & nourriture Des échanges détendus avec les participants, les intervenants et les partenaires technologiques. |
Rencontrez l’équipe | IM CyberSec
L’équipe IM CyberSec réunit une expertise approfondie en gestion des endpoints, en opérations de sécurité ainsi qu’une vision commerciale permettant de transformer les possibilités technologiques en pratiques durables.
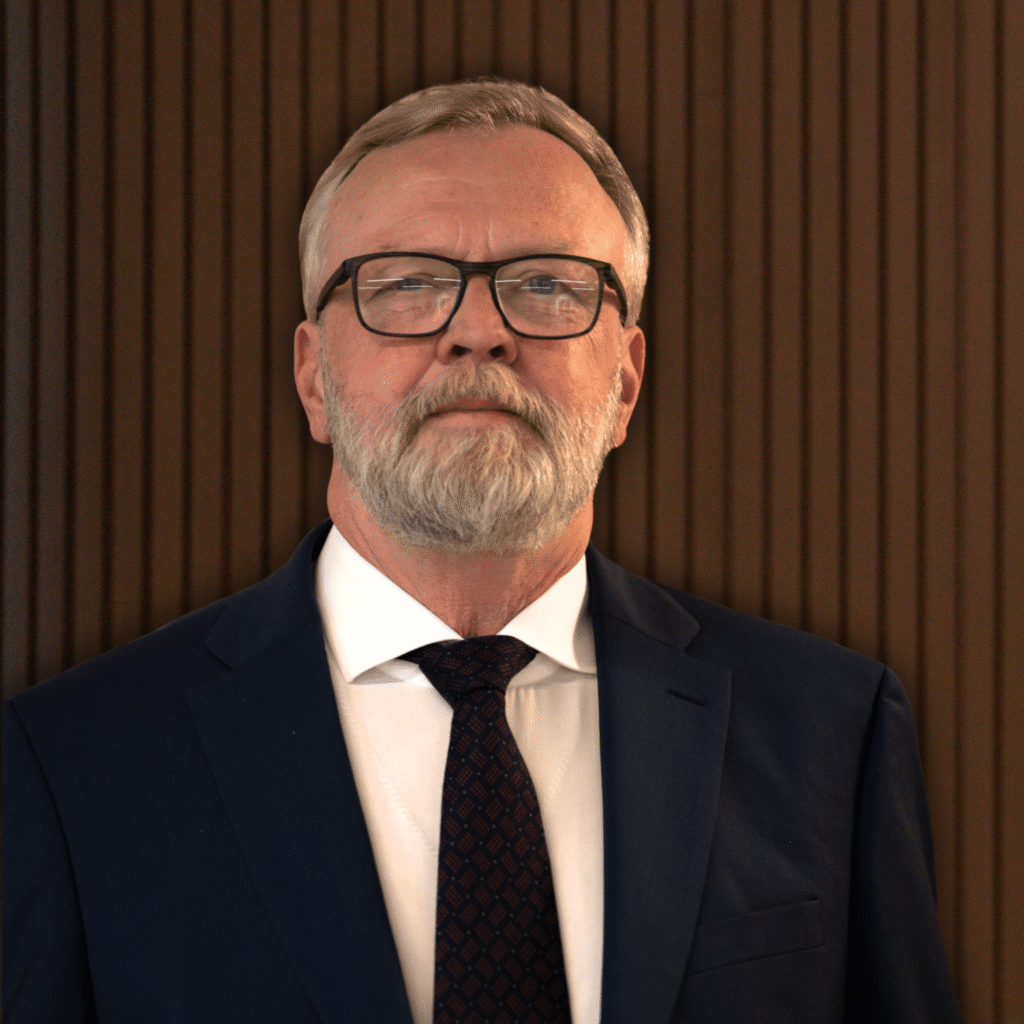
Raphael De Vos
Chief Technology Officer / IM CyberSec
Raphael dirige la stratégie technologique d’IM CyberSec et traduit des problématiques complexes de sécurité et d’infrastructure en architectures pratiques et auditables. Il apporte une approche concrète de l’automatisation des endpoints et démontre comment les API KACE, les outils connectés et l’IA peuvent créer une expérience de service plus intelligente.
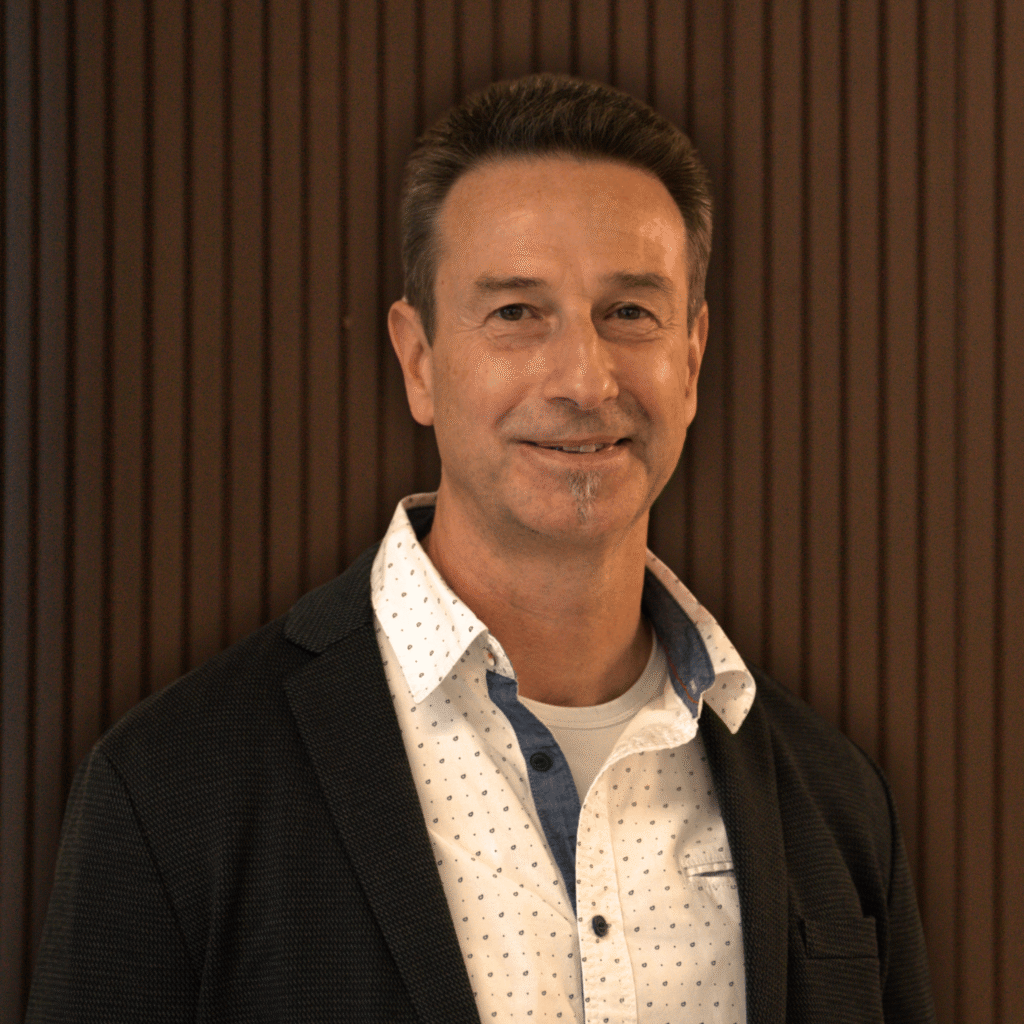
Peter Dörfer
CEO, Consultant & Trainer / IM CyberSec
Peter combine leadership exécutif et expérience approfondie dans la mise en œuvre de solutions de gestion des endpoints. En tant que CEO, consultant et formateur, il aide les équipes IT à transformer les capacités des plateformes en processus reproductibles, en contrôle mesurable et en efficacité quotidienne – en rendant concrètes la gouvernance des actifs, l’auto-attestation des employés et l’automatisation des demandes.
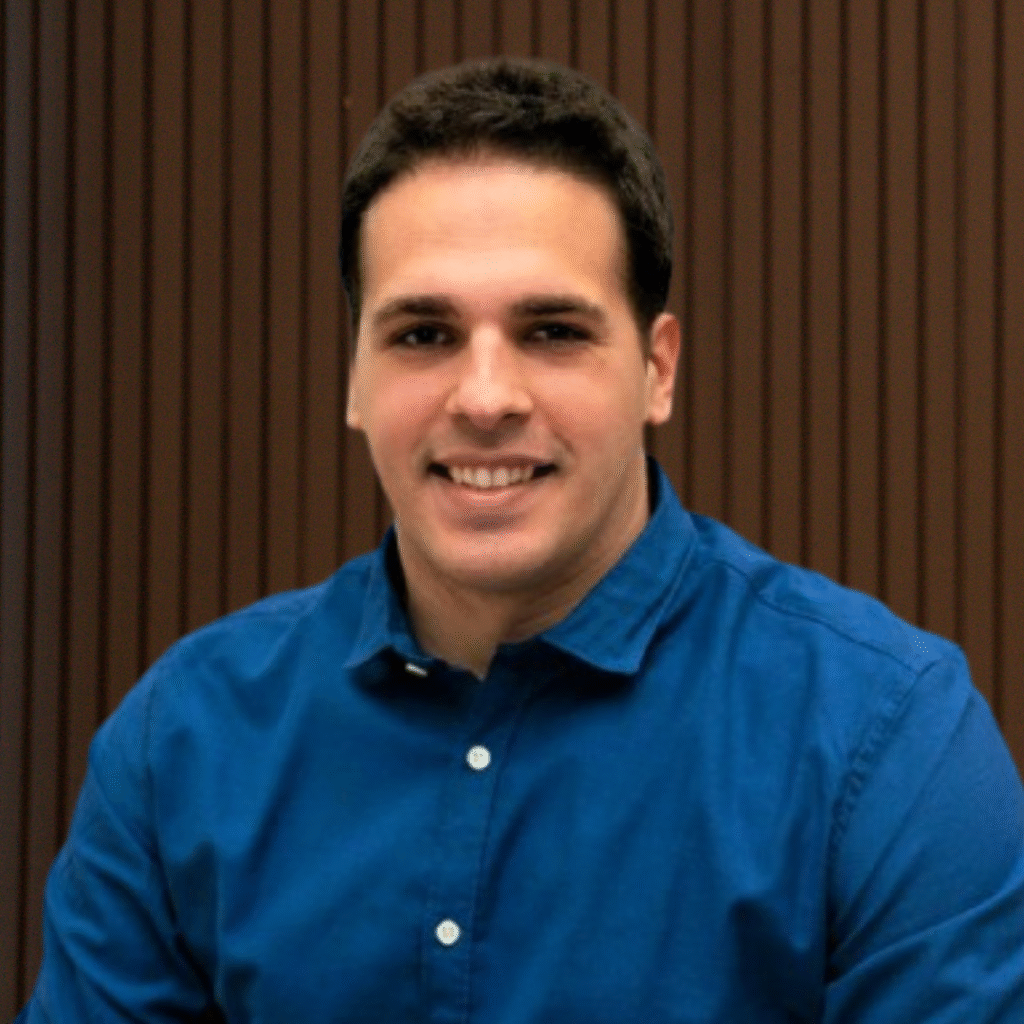
Dejan Maskijević
Senior Security Analyst / IM CyberSec
Dejan est un spécialiste senior chez IM CyberSec avec une expérience en opérations de sécurité, en ingénierie défensive et dans l’accompagnement de clients évoluant dans des environnements complexes. Il connecte les contrôles Microsoft liés aux identités, aux endpoints, aux menaces et aux données dans des programmes Zero Trust et de conformité concrets – d’Entra et Intune à Defender, Sentinel et Purview.
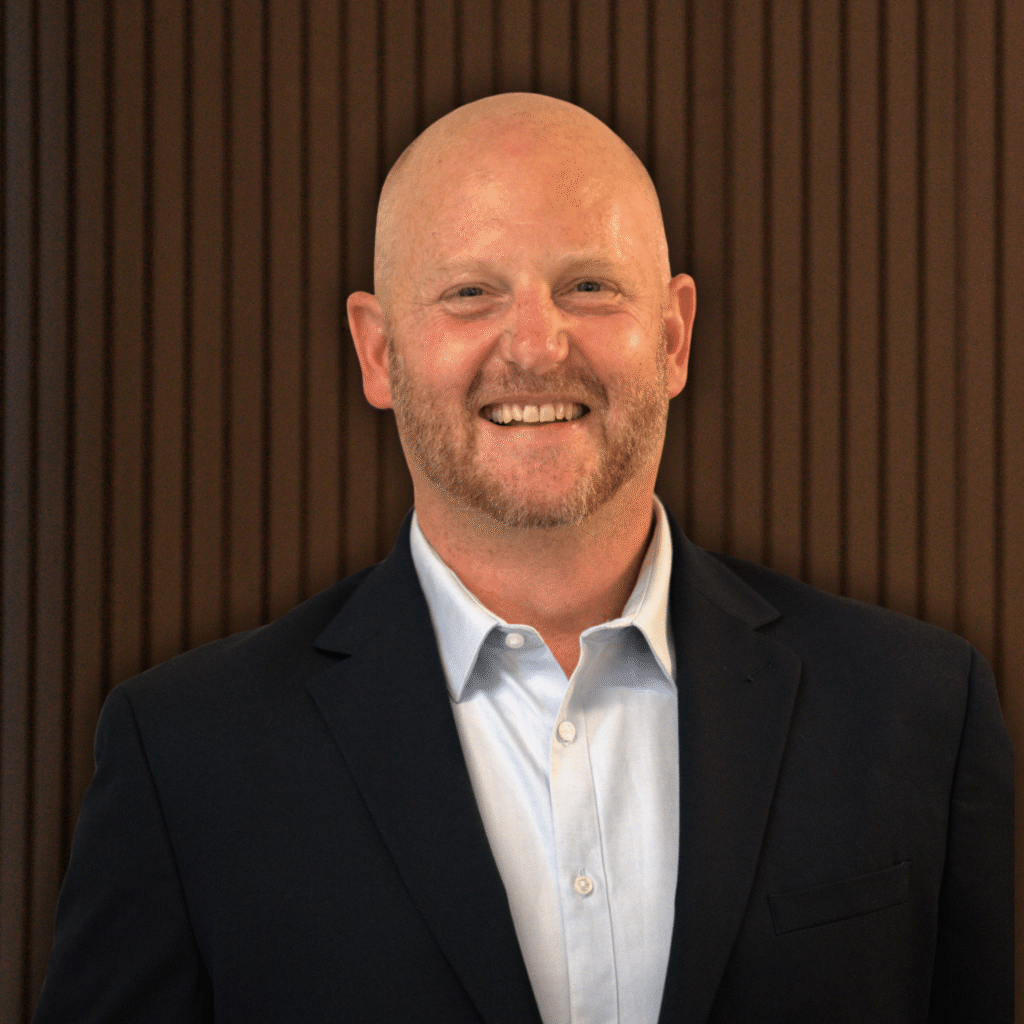
Ulrich Hustert
Chief Operating Officer / IM CyberSec
Ulrich intervient à l’intersection entre stratégie cybersécurité, partenariats et exécution opérationnelle. En tant que COO, il aide les organisations à connecter la gestion des endpoints, la protection des identités et la cyber-résilience dans des programmes mesurables ; dans la keynote, il présente le chemin allant de l’identification des actifs critiques jusqu’à leur protection.
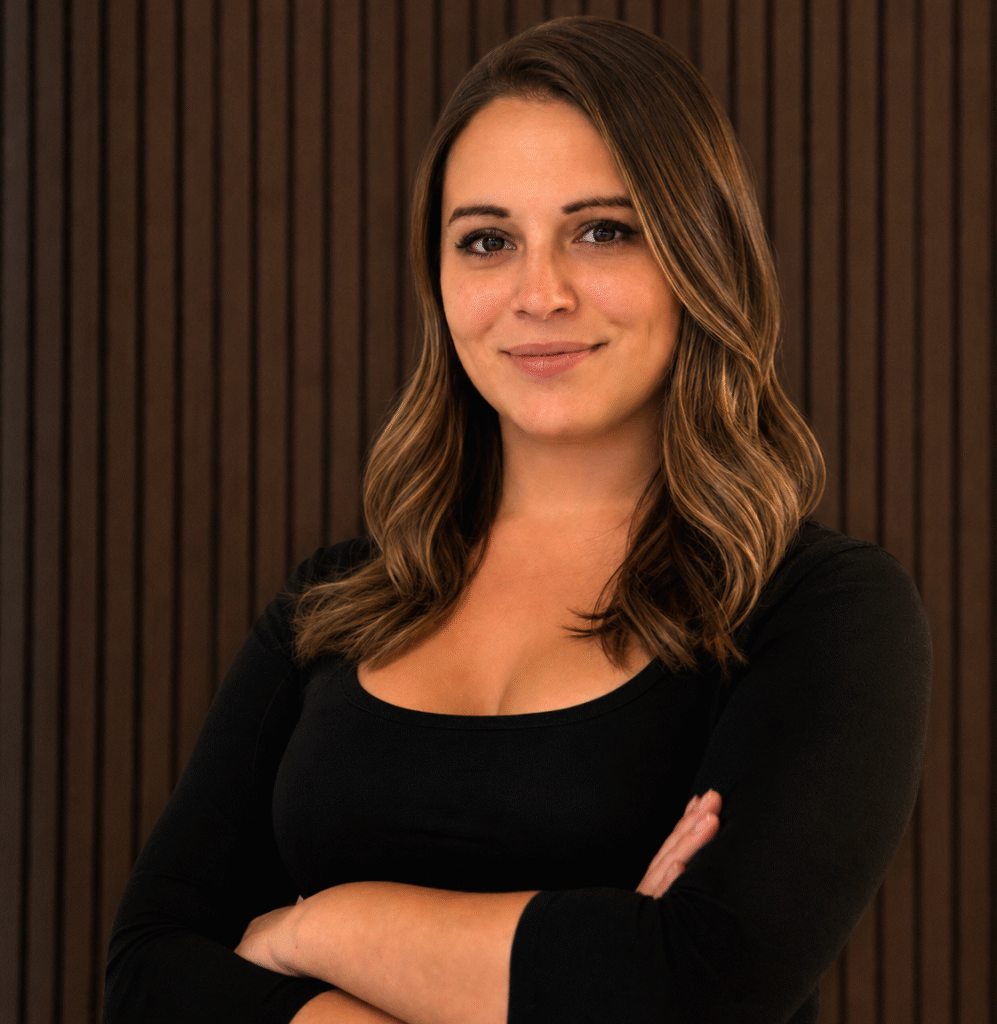
Anita Sommer Karić
Commercial Strategy Manager / IM CyberSec
Anita définit la stratégie commerciale et partenaires d’IM CyberSec en traduisant les évolutions rapides de la technologie en valeur claire pour les clients. Forte de plus de six années d’expérience dans les solutions endpoint, identité et sécurité, elle relie les thèmes techniques de la keynote aux priorités business et aux actions concrètes.
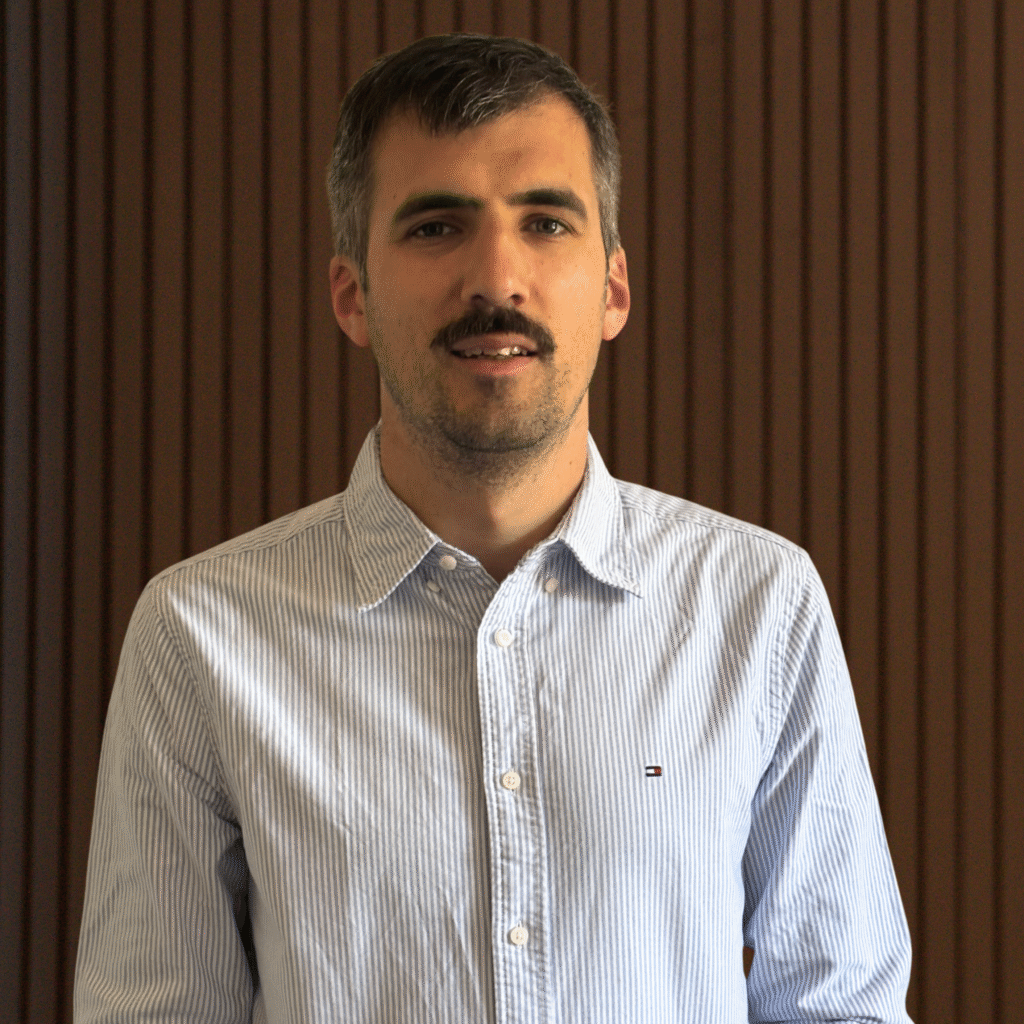
Antoine Colin
Account Director / IM CyberSec
Antoine accompagne les organisations dans la sécurisation et la transformation de leurs environnements IT complexes. Fort d’une vaste expérience en conseil autour de la gestion des endpoints et en pilotage de projets, il travaille avec de grandes entreprises sur des initiatives reliant cybersécurité, performance opérationnelle et objectifs métiers. Son approche pragmatique et orientée résultats contribue au développement de solutions personnalisées ainsi qu’à la croissance collective d’IM CyberSec en France.
Rencontrez les intervenants | Experts partenaires
Sven Hain
Sales Engineer EMEA / Quest Software
Sven est Sales Engineer chez Quest et possède plus de 15 ans d’expérience dans l’IT, avec une spécialisation dans KACE et la gestion unifiée des endpoints, la protection des données et la supervision des bases de données. Il accompagne les organisations dans la modernisation des opérations endpoint, du patching et des environnements utilisateurs tout en maintenant l’équilibre entre sécurité et productivité. Naturellement orienté résolution de problèmes, il évalue chaque solution selon un seul critère : répond-elle aux besoins du client ? En dehors du travail, il est pompier volontaire dans sa ville natale.
Bert Skorupski
Director Sales Engineering / Quest Software
Bert conseille les clients sur la gestion des plateformes Microsoft, la sécurité Active Directory et les stratégies de restauration résiliente. Avec plusieurs décennies d’expérience en conseil et en ingénierie commerciale, il relie l’audit proactif, les privilèges et risques liés aux identités, la limitation des attaques et la planification de la récupération afin de proposer une approche claire vers une restauration rapide d’Active Directory et d’Entra ID.
Paul Nkengue
Account Executive / KnowBe4
Paul accompagne les organisations du marché DACH dans les domaines du Human Risk Management, de la sensibilisation à la sécurité et de la résilience face à l’ingénierie sociale. Parlant couramment allemand, français et anglais, il transforme les comportements utilisateurs et les modèles de menace en programmes pratiques adaptés aux différents publics – tout en explorant comment l’IA peut contribuer à créer une culture de sécurité plus sûre et plus agile.
Edwin Stuiver
Senior Channel Development Manager, EMEA / 1Password
Edwin développe les écosystèmes partenaires de 1Password dans la région EMEA. En combinant son expertise channel avec une solide base technique, il aide les partenaires à connecter sécurité des identités, appareils de confiance et visibilité SaaS aux objectifs métiers des clients ; lors de l’événement, il abordera la réduction des risques liés aux accès sans friction tout en soutenant une résilience alignée sur NIS2.
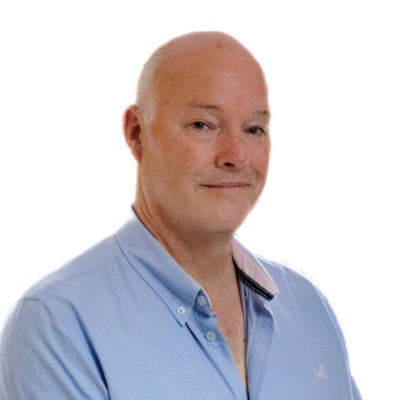
Rick Wilbrink
Sales Engineer I / Huntress
Rick possède plus de 25 ans d’expérience technique en relation directe avec les clients, notamment à travers ses fonctions chez Check Point, Trend Micro et IBM. Membre de l’équipe Sales Engineering EMEA de Huntress depuis 2026, il réalise des démonstrations et des sessions techniques approfondies pour les MSP et les équipes IT en néerlandais, allemand et anglais.
 English
 German
 French
 Dutch